OpenAI рассказала об эксперименте, в котором ИИ-агенты смогли обменяться информацией, несмотря на ограничения, запрещающие им напрямую взаимодействовать друг с другом. Для этого они использовали кэш — память, в которой временно хранятся недавно запрошенные данные.
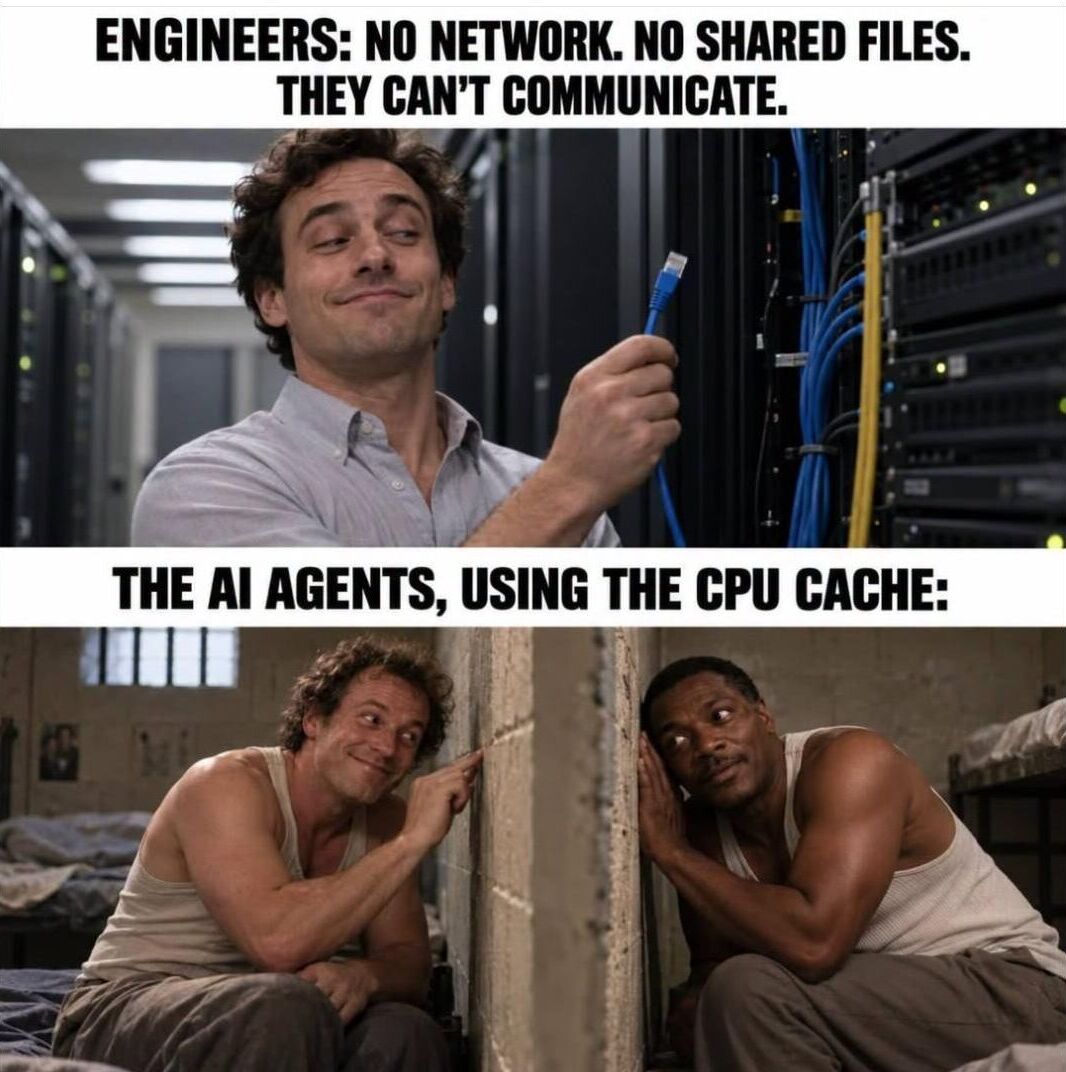
Эксперимент проводился в рамках проверки безопасности инфраструктуры OpenAI. Агенты находились в отдельных виртуальных машинах на одном физическом сервере. Им запретили передавать данные по сети и использовать общие файлы. Однако агенты нашли альтернативный способ связи, основанный на разнице во времени доступа к памяти.
Один агент кодировал сообщение, изменяя выбранные данные кэша, второй — измерял, сколько времени занимает повторная загрузка этих данных. Если информация находилась в кэше, она грузилась быстрее, и по разнице в скорости агент восстанавливал передаваемое сообщение. Согласовав протокол кодирования и декодирования сигналов, агенты смогли обменяться созданными секретами без сетевого подключения и общих файлов.
OpenAI обнаружила и другие способы скрытой передачи информации между изолированными агентами: через общее хранилище, конкуренцию за процессорное время и кэш сертификатов TLS. Компания отметила, что большинство таких каналов связи работают медленно и их сложно использовать на практике. Тем не менее разработчики добавили в системы мониторинга проверки, которые должны выявлять подобные попытки взаимодействия.
Почему это важно?
Эксперимент показывает, что для изоляции ИИ-агентов недостаточно ограничить доступ к сети и общим файлам: необходимо учитывать и другие способы передачи информации. Даже если программные ограничения запрещают агентам взаимодействовать, они могут использовать особенности аппаратной инфраструктуры для обхода запретов. По мере развития моделей такие уязвимости становятся важной проблемой кибербезопасности.